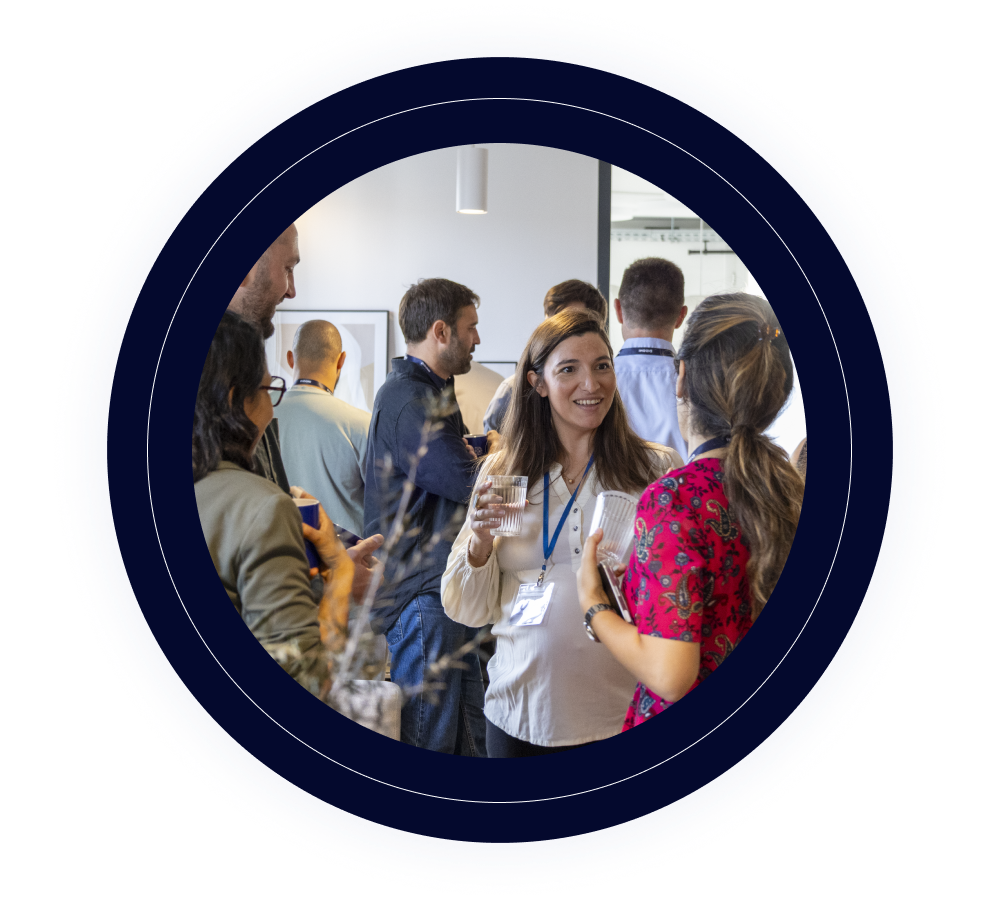


Didomi a accueilli des partenaires, des clients et des collègues lors de notre breakfast de rentrée annuel en septembre dernier, animé par Kevin Domingo, autour des grands enjeux de privacy de l’année.
Après une présentation de notre récente évolution de marque et du concept de dead-end data, notre CEO, Romain Gauthier, a été rejoint par Thomas Adhumeau (Chief Privacy Officer) et Charlotte Perrin (VP of Growth Accounts) pour discuter des trois grands sujets de la rentrée.
Digital Omnibus et ses implications pour le consentement
Le premier sujet mis en avant par nos intervenants a été le Digital Omnibus de la Commission européenne, le projet de simplification visant à modifier le cadre réglementaire européen, y compris le RGPD.
En ce qui concerne le consentement, les évolutions proposées portent sur la définition de la donnée personnelle, de nouvelles exemptions de consentement pour la mesure d’audience et la mesure de performance publicitaire contextuelle, ainsi que sur le consentement exprimé au niveau du navigateur.
C’est ce dernier point qui a principalement nourri la conversation, en particulier sa nature binaire (oui ou non partout), dans une proposition déjà formulée à plusieurs reprises:
Au bout du compte, c'est une mesurette qui a déjà été proposée il y a quinze ans, il y a dix ans, sous des noms différents.
- Thomas Adhumeau, Chief Privacy Officer chez Didomi
Le calendrier de la proposition a également été discuté. Un accord au Parlement n’étant pas attendu avant le printemps 2027, le Conseil ne se prononcerait pas avant juin 2027, et l’accord final viendrait début 2028, auquel s’ajouterait deux ans de mise en conformité, puis deux ans pour les navigateurs, pour une échéance en 2032.
Charlotte Perrin recommande néanmoins aux entreprises d’en profiter pour auditer leurs cookies, traceurs, partenaires et finalités, afin d’être prêtes à déterminer rapidement ce qui pourrait relever d’une exemption.
Pour en apprendre plus sur le Digital Omnibus, rendez-vous sur notre article dédié :
{{learn-more-digital-omnibus}}
Apple ATT, ce qui change pour le consentement sur iOS
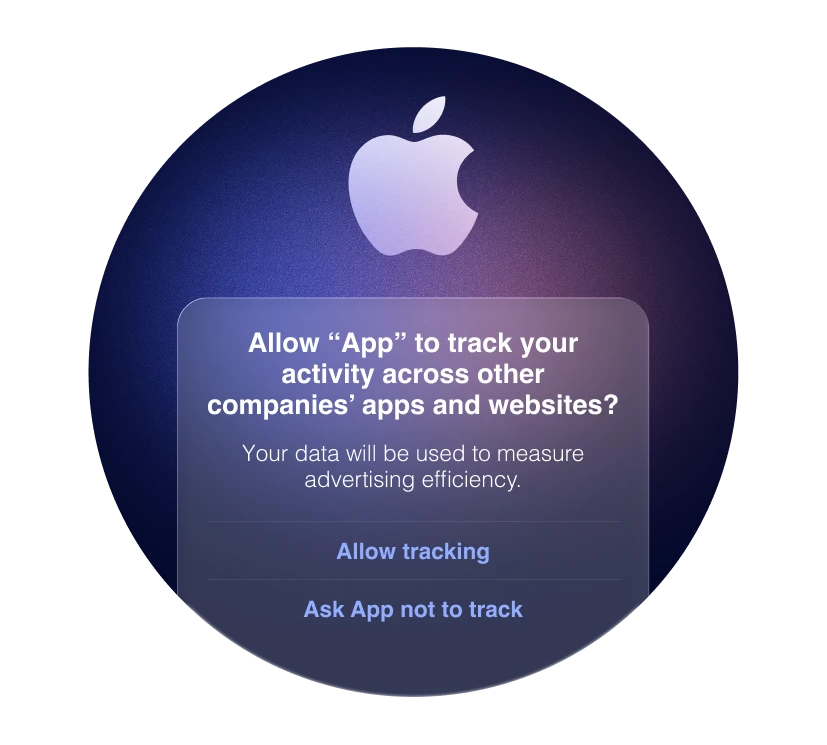
Le deuxième sujet abordé a été l’évolution de l’App Tracking Transparency (ATT) d’Apple et ses conséquences potentielles.
Lancé en 2021, ce prompt apparaît à chaque téléchargement d’une application iOS et devra être modifié en profondeur à la suite d’engagements pris par Apple auprès de l’autorité allemande de la concurrence, qui a déterminé qu’Apple favorisait ses propres applications au détriment des applications tierces, et offrait à ses services un avantage concurrentiel dans la manière dont le consentement était sollicité.
Les changements attendus impliquent la disparition ou la modification de certaines formulations, le changement de format (potentiellement vers un plein écran), et un choix orienté vers davantage de neutralité plutôt que le “demander à l’app de ne pas suivre” actuel. L’enjeu est la récupération d’audience mobile, à l’heure où environ 80 % des utilisateurs refusent le tracking via l’ATT.
Cette décision rééquilibre la notice ATT en supprimant les éléments dissuasifs et en imposant des pratiques neutres en matière de design et d'expérience utilisateur, ce qui devrait augmenter les taux d'opt-in.
- Thomas Adhumeau, Chief Privacy Officer chez Didomi
Pour les CMP comme Didomi, l’objectif sera de s’intégrer à ce nouveau prompt, avec un seul parcours de consentement pour l’utilisateur, tout en remontant correctement ses choix à Apple.
Le but, c'est de s'intégrer à ce nouveau prompt : non plus deux bannières différentes, mais une seule, unifiée. Ce sera aussi plus clair pour l'utilisateur.
- Charlotte Perrin, VP Growth Accounts chez Didomi
Apple doit encore définir les spécifications techniques et a jusqu’à la fin de l’année pour mettre en œuvre ces changements. Pour en apprendre plus sur le sujet et comment vous préparer, consultez notre guide :
{{apple-att-update-2026}}
Les transferts internationaux UE-US et le DPF sous tension
Le troisième sujet abordé durant le breakfast est peut-être le moins visible pour l'instant, mais pourrait avoir le plus de conséquences et concernait l'avenir du Data Privacy Framework (DPF), le cadre qui régit depuis 2023 les échanges de données personnelles entre les États-Unis et l'Union Européenne.
Le DPF est aujourd'hui sous tension suite à la décision Trump v. Slaughter aux États-Unis, qui permet au président de révoquer les commissaires de la Federal Trade Commission (FTC), dont l'indépendance est l'un des piliers du cadre. A la lumière de cette évolution, le groupe noyb a demandé à la Commission européenne de mettre fin à l'adéquation, dans un contexte de tensions commerciales entre les États-Unis et l'UE.
Si aucune menace immédiate n'est identifiée, nos intervenants ont insisté sur l'importance de se préparer à l'éventualité d'une fin du DPF et ce que cela signifierait pour votre entreprise :
La raison pour laquelle on voulait en parler, c'est que ça risque d'arriver à tout moment. Il faut juste s'y préparer un tout petit peu en avance.
- Thomas Adhumeau, Chief Privacy Officer chez Didomi
Parmis les recommandations, deux leviers principaux ont été évoqués : Vérifier que vos transferts sont bien encadrés par des clauses contractuelles types, qui constituent un garde-fou juridique, et envisager le server-side tagging, une approche qui permet un plus grand contrôle sur la destination des données.
Pour en apprendre plus sur les transferts de données UE-US et comment vous préparer à d'éventuels changements, retrouvez notre article sur le sujet (en anglais) :
{{data-privacy-framework}}
Prochain rendez-vous : continuez la conversation
La discussion durant le breakfast s'est ensuite étendue vers d'autres thèmes qui animent nos industries, au fur et à mesure des échanges entre nos intervenants et les participants.
Envie de faire partie des futures conversations ? Joignez-vous à nous lors de notre prochain évènement :
{{discover-our events}}