

Conformité CCPA
Comment satisfaire aux exigences du California Consumer Privacy (CCPA)
Conformité CCPA
Comment satisfaire aux exigences du California Consumer Privacy (CCPA)

$5,000
Max penalty per violation
1967
Enacted, still in force
All-party
Consent required
Des milliers d'organisations dans le monde nous font confiance
What it is
A 1967 wiretapping law now targets modern tracking
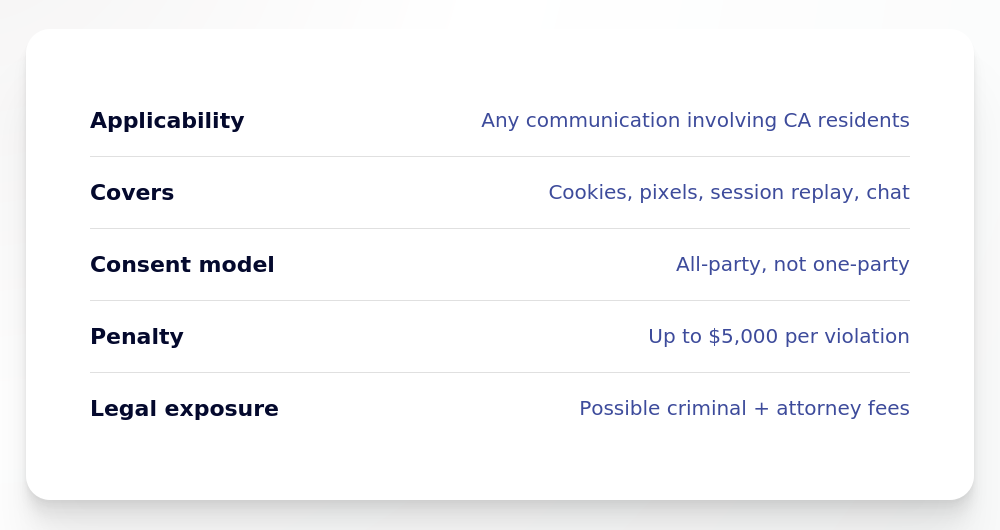
CIPA (Cal. Penal Code § 630 et seq.) bans recording confidential communications without every party's consent. Written for landlines, it now covers cookies, pixels, session replay, and chat tools. Unlike federal law's one-party consent rule, California requires all-party consent, every participant in a confidential communication must agree to being recorded.
Where claims come from
Three recurring fact patterns in current CIPA litigation
Risk mitigation
One CMP for all six operational controls
The operational program that reduces CIPA exposure, in a single platform.
1. Consent & transparency
Notice before collection, not after. Store consent states, timestamps, and notice versions as evidence.
2. Minimize collection
Only what's needed, only when needed. Audit high-risk inputs and mask sensitive fields.
3. Vendor governance
Every tag inventoried and controlled, activated by consent state and matched to contracts.
4. Monitoring & change control
Catch drift before it becomes exposure. Govern new tags before launch and run regular audits.
5. Team training & escalation
Everyone knows what to flag, and to whom. Clear rules on what "do not deploy" means.
6. Defensible posture
Proof, on record, when a claim arrives. Consistent, documented, and reviewable without rebuilding.
How Didomi helps
A consent management platform
built for exactly this kind of exposure
Consent, notice, and proof, without slowing your stack down
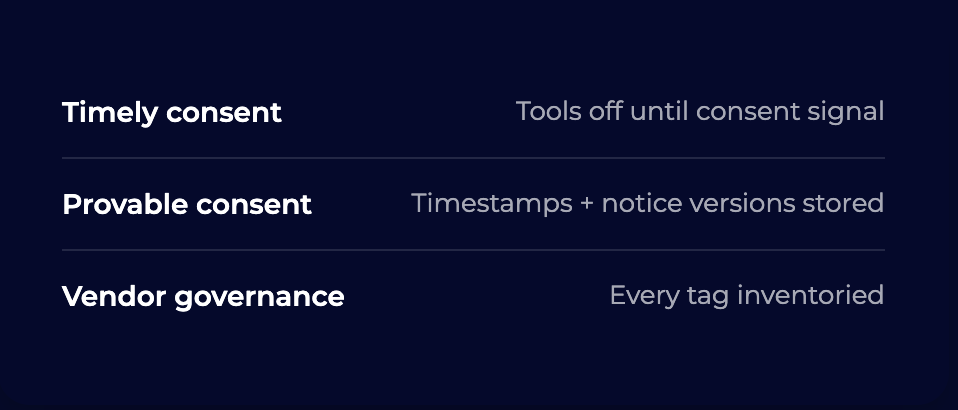
Didomi's CMP gives you the timing, notice, proof, and vendor governance a defensible CIPA program requires, in one place.
Didomi blocks tools until the right consent signal is collected, stores every consent state and notice version as evidence, and keeps a live inventory of every vendor tag activated by consent state, the exact record a defensible CIPA program requires.
Implementation
How to become CIPA compliant with Didomi

Scan your site, map vendors and purposes, import current consent.

Frameworks, regions, branding, and California-specific consent signals.

Google Tag Manager, analytics, ads, block every tool until consent.

Analytics dashboard, audit-ready exports, and ongoing experiments.
Why teams choose Didomi
Pourquoi les équipes choisissent
Didomi pour être conforme au CCPA ?
Une plateforme. Toutes les réglementations. Tous les canaux.
Pour les équipes qui ne transigent ni sur la conformité, ni sur la performance.
Gérez le consentement et les préférences sur le web, le mobile, les apps et la CTV depuis un tableau de bord centralisé, en toute cohérence.
Couverture multi-réglementations
CPRA/CCPA, LGPD, RGPD, DPA, etc., prête pour les autres lois américaines par État, afin que vous n'ayez pas à vous soucier des prochains changements.
Google Consent Mode v2
Intégration native de Google Consent Mode v2 pour préserver votre mesure tout en restant conforme. Gardez vos analytics opérationnels à mesure que les exigences légales évoluent.
Pensé pour une croissance mondiale
Configuration multi-langue, multi-marque, multi-région, multi-domaine pour un déploiement global rapide. Parce que passer à l'échelle ne devrait pas signifier tout recommencer.
Personnalisation
UX entièrement personnalisable pour augmenter les taux d'opt-in (et la confiance).
Advanced Compliance Monitoring
Reporting prêt pour l'audit et exports de preuves de consentement pour les régulateurs et DPOs.
Un accompagnement robuste
Support très réactif, onboarding guidé, assistance à la configuration technique et amélioration continue de vos performances de consentement.
Pourquoi choisir Didomi pour votre Consent Management Platform ?
Leader mondial du consentement et de la protection des données, notre CMP vous aide à vous conformer aux réglementations internationales sur la protection des données, à regagner la confiance de vos clients et à générer des revenus.
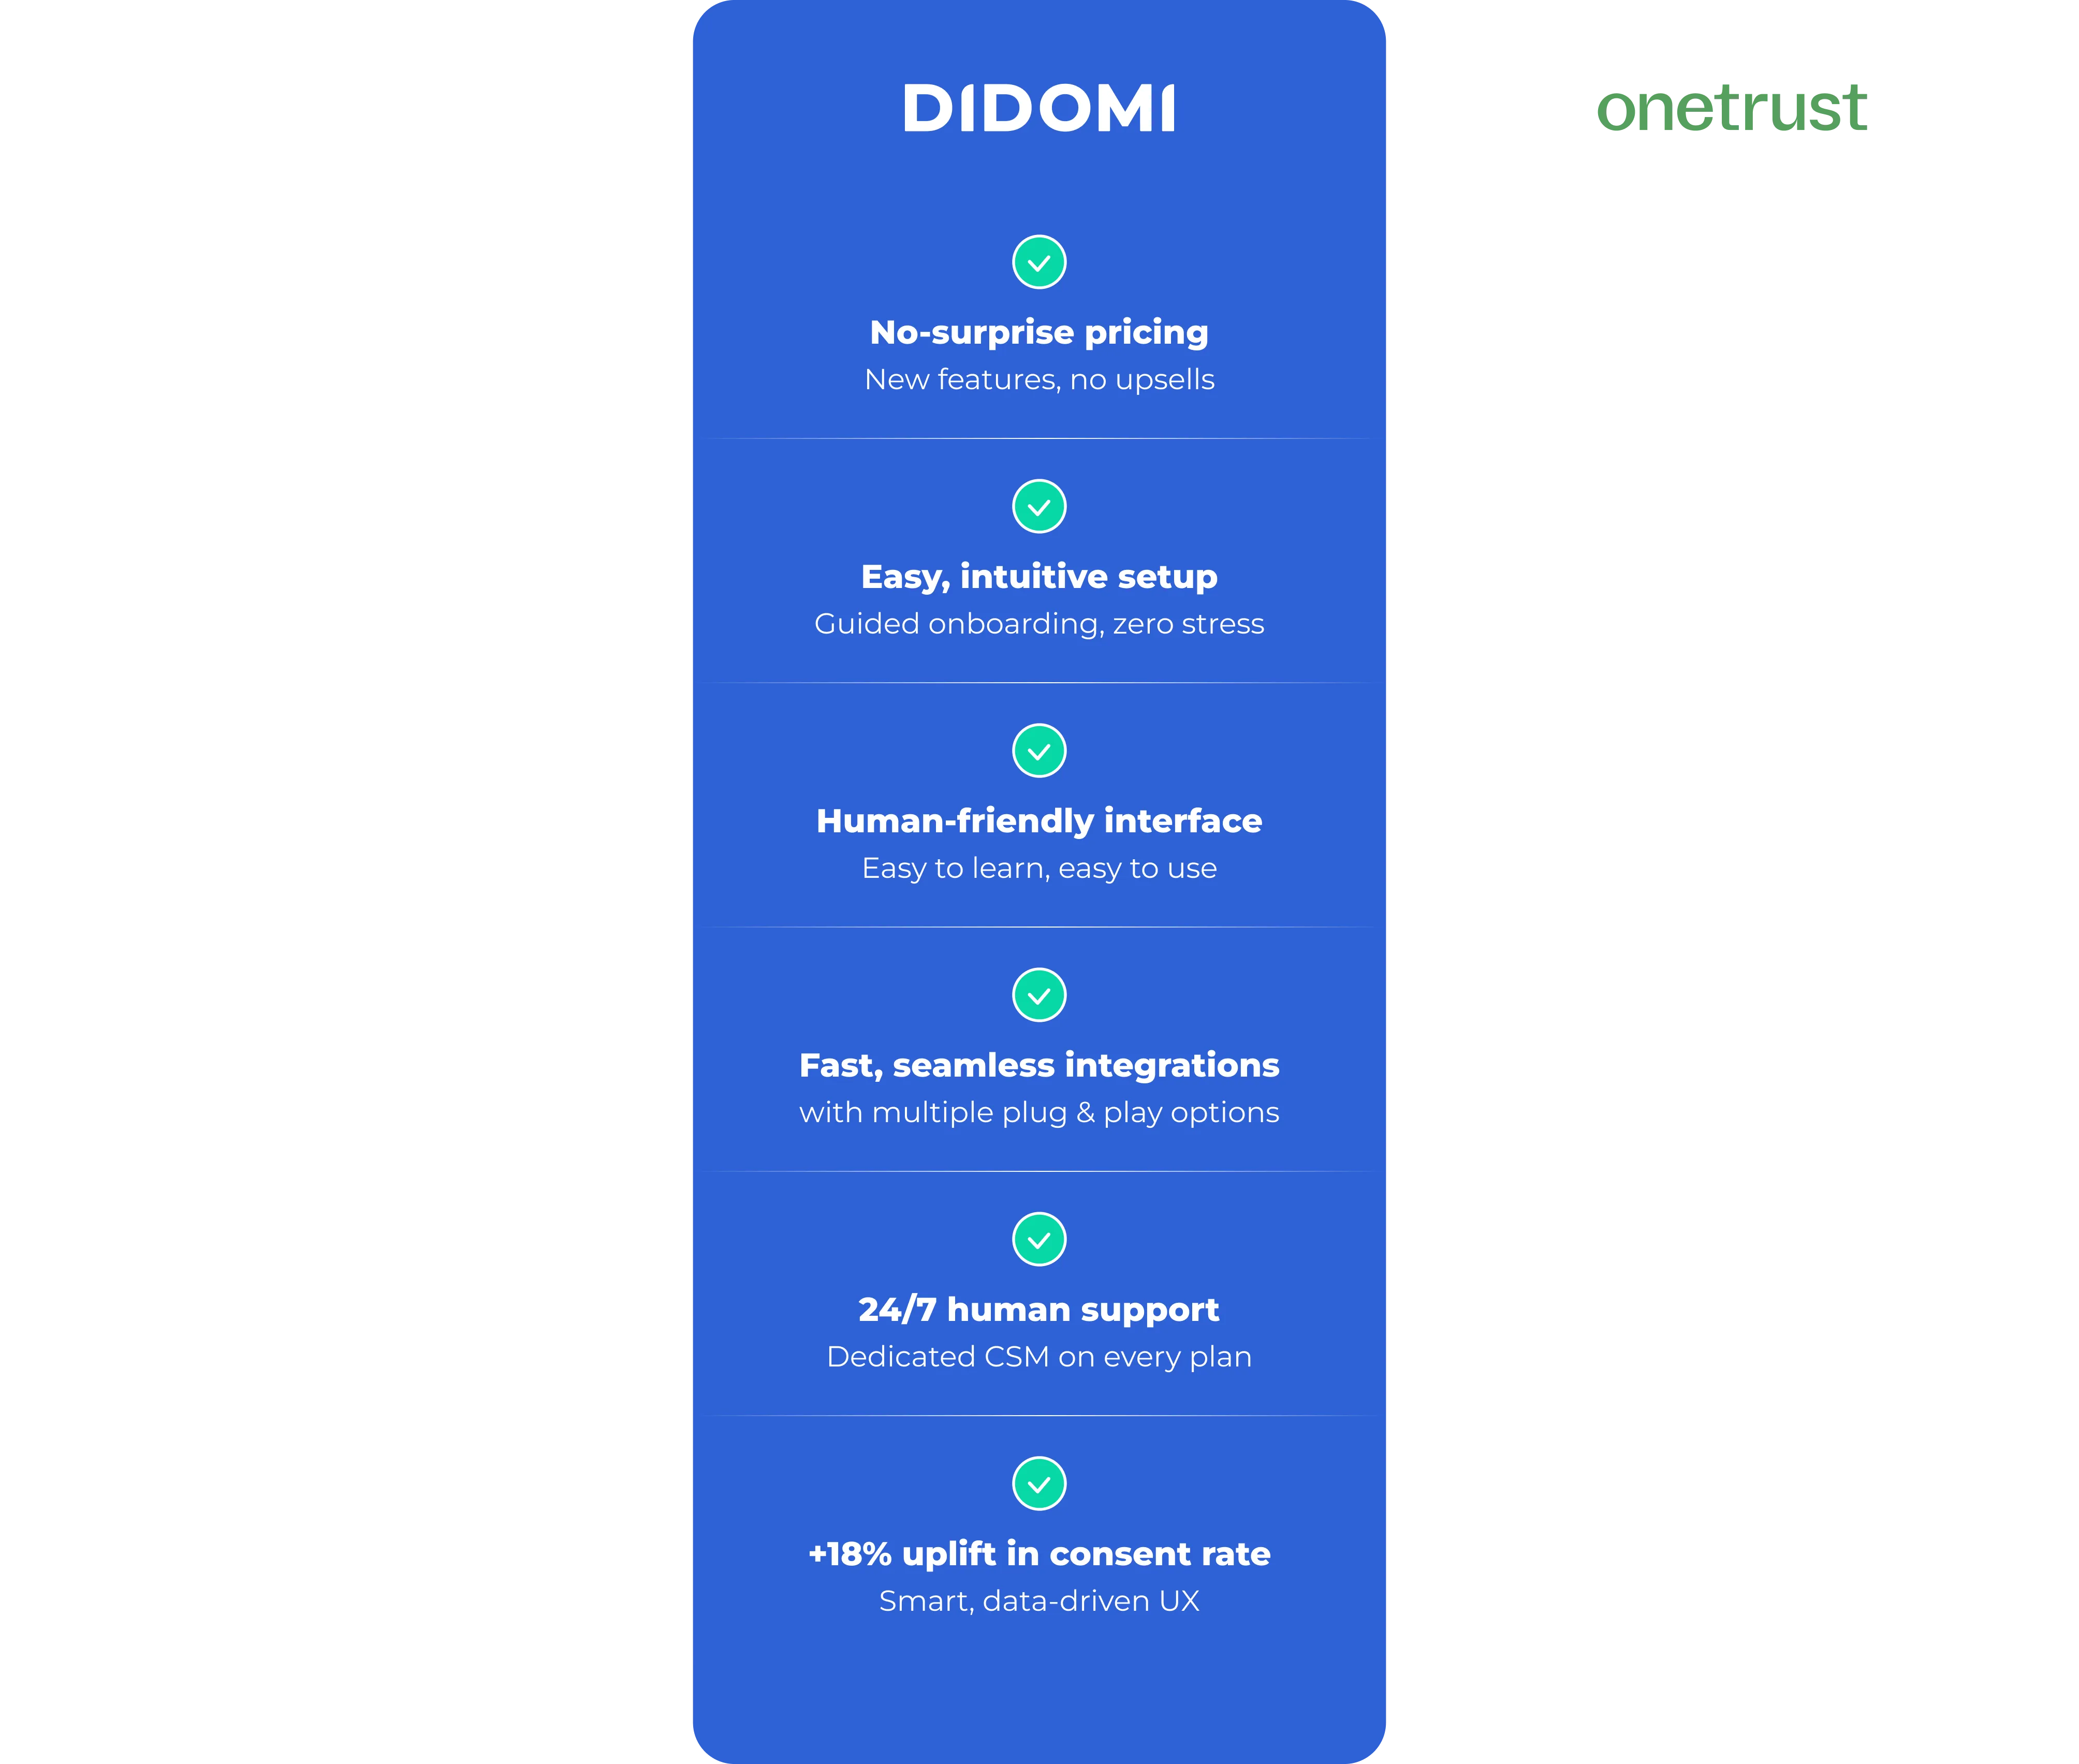

Pourquoi les entreprises choisissent Didomi pour la gestion du consentement.
Lead tracking at Europcar

Web Analytics Project Manager

10 %de latence en moins
Analytics & CRO Team Lead
Une privacy native pour les équipes modernes orientées performance

Un échange de 30 minutes pour voir comment Didomi débloque les équipes et soutient la croissance des revenus
Une démonstration live de nos produits, personnalisée selon les besoins spécifiques de votre organisation
Nous répondons à toutes vos questions, sans engagement
Remplissez le formulaire pour échanger avec un expert Didomi et démarrer votre parcours.