

Cumplimiento CCPA
Cómo cumplir con los requisitos de la Ley de Privacidad del Consumidor de California (CCPA)
Cumplimiento CCPA
Cómo cumplir con los requisitos de la Ley de Privacidad del Consumidor de California (CCPA)

$5,000
Max penalty per violation
1967
Enacted, still in force
All-party
Consent required
Miles de empresas en todo el mundo confían en nosotros
What it is
A 1967 wiretapping law now targets modern tracking
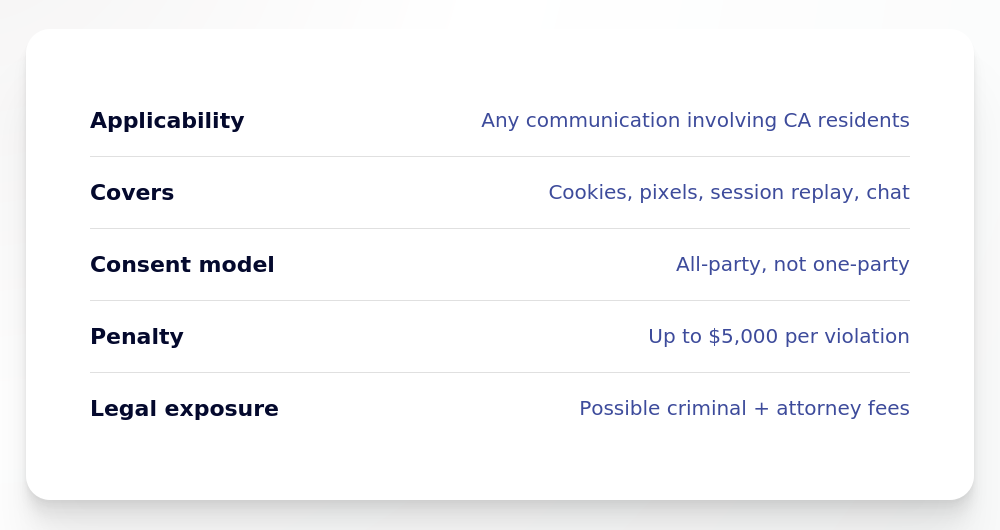
CIPA (Cal. Penal Code § 630 et seq.) bans recording confidential communications without every party's consent. Written for landlines, it now covers cookies, pixels, session replay, and chat tools. Unlike federal law's one-party consent rule, California requires all-party consent, every participant in a confidential communication must agree to being recorded.
Where claims come from
Three recurring fact patterns in current CIPA litigation
Risk mitigation
One CMP for all six operational controls
The operational program that reduces CIPA exposure, in a single platform.
1. Consent & transparency
Notice before collection, not after. Store consent states, timestamps, and notice versions as evidence.
2. Minimize collection
Only what's needed, only when needed. Audit high-risk inputs and mask sensitive fields.
3. Vendor governance
Every tag inventoried and controlled, activated by consent state and matched to contracts.
4. Monitoring & change control
Catch drift before it becomes exposure. Govern new tags before launch and run regular audits.
5. Team training & escalation
Everyone knows what to flag, and to whom. Clear rules on what "do not deploy" means.
6. Defensible posture
Proof, on record, when a claim arrives. Consistent, documented, and reviewable without rebuilding.
How Didomi helps
A consent management platform
built for exactly this kind of exposure
Consent, notice, and proof, without slowing your stack down
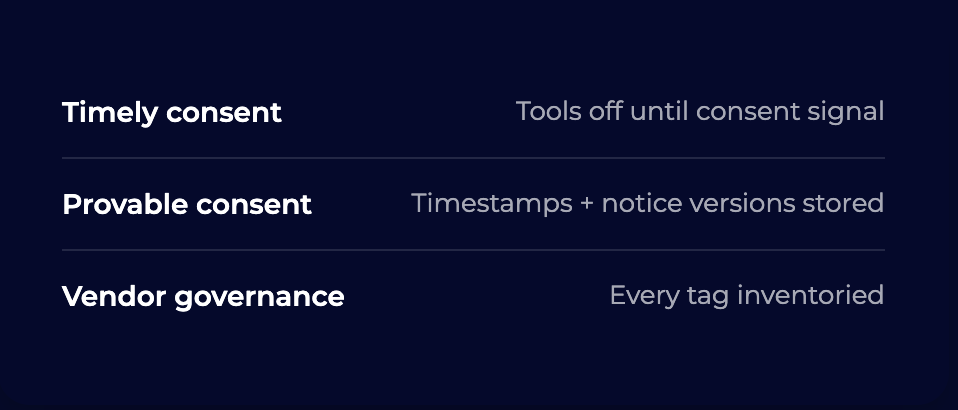
Didomi's CMP gives you the timing, notice, proof, and vendor governance a defensible CIPA program requires, in one place.
Didomi blocks tools until the right consent signal is collected, stores every consent state and notice version as evidence, and keeps a live inventory of every vendor tag activated by consent state, the exact record a defensible CIPA program requires.
Implementation
How to become CIPA compliant with Didomi

Scan your site, map vendors and purposes, import current consent.

Frameworks, regions, branding, and California-specific consent signals.

Google Tag Manager, analytics, ads, block every tool until consent.

Analytics dashboard, audit-ready exports, and ongoing experiments.
Why teams choose Didomi
¿Por qué los equipos eligen
Didomi para el cumplimiento CCPA?
Una plataforma. Todas las regulaciones. Todos los canales.
Diseñada para equipos que no pueden permitirse elegir entre cumplimiento normativo y rendimiento.
Gestiona consentimientos y preferencias en web, móvil, aplicaciones y CTV desde un panel centralizado y de forma coherente.
Cobertura multi-regulación
CPRA/CCPA, LGPD, GDPR, DPA, etc., preparado para otras leyes estatales de EE. UU., para que no tenga que preocuparse por los próximos cambios.
Google Consent Mode v2
Integración fluida con Google Consent Mode v2 para proteger la medición mientras mantienes el cumplimiento. Mantén viva tu analítica a medida que evoluciona la privacidad.
Diseñada para escalar globalmente
Configuración multilingüe, multimarca, multirregional y multidominio para un despliegue global rápido. Porque crecer no debería significar empezar desde cero.
Personalización
UX totalmente personalizable para aumentar las tasas de opt-in (y la confianza).
Advanced Compliance Monitoring
Informes listos para auditoría y exportaciones de pruebas de consentimiento para reguladores y DPOs.
Soporte a nivel socio
Onboarding guiado, soporte técnico altamente receptivo y acompañamiento continuo para mejorar el rendimiento de tus estrategias de consentimiento.
¿Por qué elegir Didomi como tu Consent Management Platform?
Como líder global en consentimiento y privacidad de datos, nuestra CMP te ayuda a cumplir con las normativas internacionales de privacidad, recuperar la confianza de tus clientes y generar ingresos.
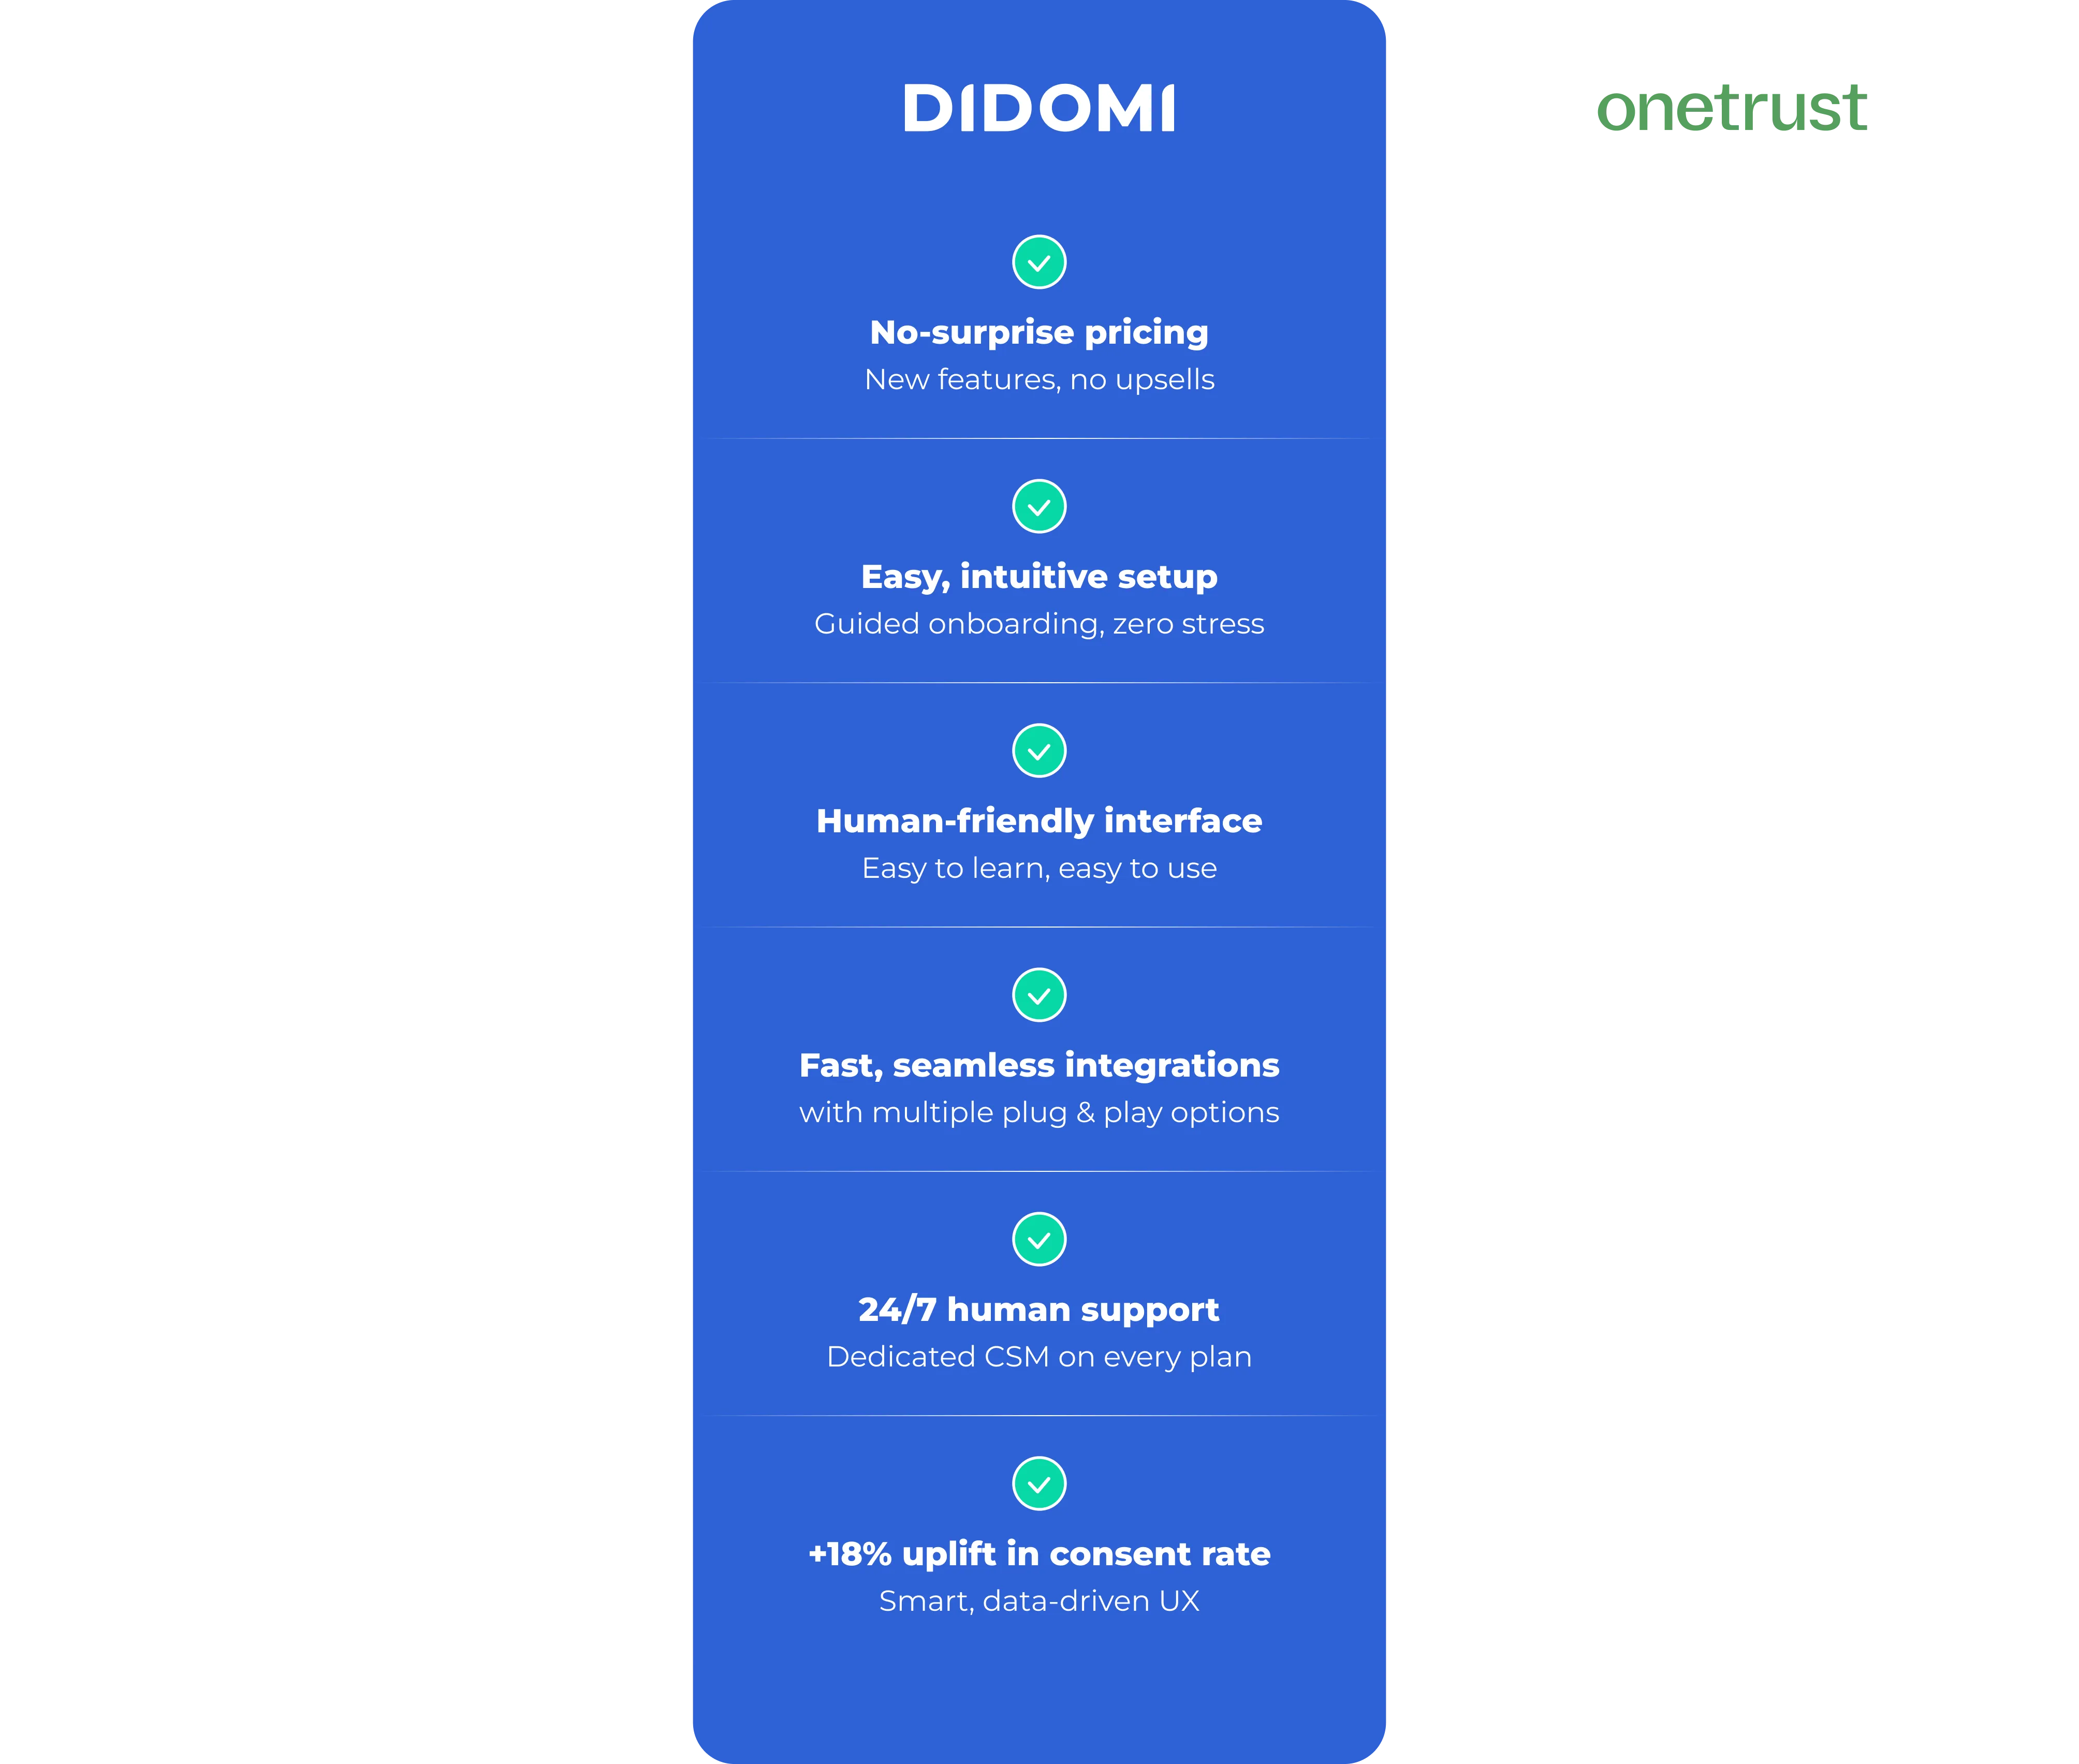

Por qué las grandes empresas eligen una mejor gestión de las preferencias con Didomi
Lead tracking at Europcar

Web Analytics Project Manager

10 %menos latencia
Analytics & CRO Team Lead
Privacidad integrada para equipos modernos orientados al crecimiento

Una conversación de 30 minutos para descubrir cómo la privacidad impulsada por Didomi ayuda a desbloquear equipos y favorecer el crecimiento de ingresos.
Una demo en directo de nuestros productos, adaptada a las necesidades específicas de tu organización.
Respuestas a todas tus preguntas, sin ningún compromiso.
Completa el formulario para hablar con un experto de Didomi y comenzar tu recorrido.